تشخیص فایل دانلودی آلوده پیش از اجرا با بازرس دانلود پدیدبان
تشخیص فایل دانلودی آلوده پیش از اجرا: ترفند تلگرام و فیلترشکن جعلی، پسوند دوگانه و امضای دیجیتال را بشناسید و ببینید بازرس دانلود رایگان چطور کمک میکند.
در این مطلب
برای تشخیص فایل دانلودی آلوده پیش از اجرا، سه چیز را نگاه کنید: فایل از کجا آمده، نام و پسوند کاملش چیست، و چه کسی آن را امضای دیجیتال کرده است. «بازرس دانلود» رایگان پدیدبان همین بررسیها را همان لحظهای انجام میدهد که برنامهای در پوشهی دانلود ذخیره میشود و تا پایان بررسی نمیگذارد اجرا شود. فایل سالم هم بیهیچ پیامی آزاد میشود.
در این راهنما میبینید برنامههای جعلی با چه ترفندهایی فریب میدهند، بازرس دانلود دقیقاً چه چیزی را بررسی میکند و چطور گامبهگام از آن استفاده کنید.
چرا بیشتر آلودگیها با یک فایل دانلودی شروع میشوند
خیلی از آلودگیها به نفوذ پیچیده نیازی ندارند. کافی است شما فایلی را اجرا کنید که شبیه چیزی است که دنبالش بودید: «تلگرام فارسی»، فیلترشکن رایگان، برنامهای به اسم بانک یا «ابلاغیهی ثنا» که در پیامرسان فرستادهاند.
چند نمونهی مستند:
- تلگرام و سایفون آلوده برای کاربران فارسیزبان. پژوهشگران کسپرسکی در گزارش «Ferocious Kitten» گروهی را توصیف کردهاند که از سال ۲۰۱۵ کاربران فارسیزبان را هدف گرفته بود. یکی از نمونهها میانبر تلگرام را عوض میکرد تا بدافزار همراه تلگرام واقعی اجرا شود. نسخهی دستکاریشدهی سایفون هم در میان نمونهها بود، و بعضی فایلها با وارونه کردن نام، خود را عکس یا ویدیو نشان میدادند.
- سایتهای جعلی تلگرام و واتساپ. پژوهشگران ESET در سال ۲۰۲۳ دهها سایت بدلی تلگرام و واتساپ پیدا کردند که نسخهی آلودهی این برنامهها را برای اندروید و ویندوز میدادند. بعضی نسخههای ویندوزی میتوانستند هر چه را روی صفحهکلید تایپ میشد ثبت کنند و از صفحه عکس بگیرند.
- فیلترشکن و VPN جعلی. مایکروسافت در اسفند ۱۴۰۴ گروهی به نام Storm-2561 را معرفی کرد که سایتهای دانلود بدلی VPN را به بالای نتایج جستوجو میرساند. نصبکنندهی جعلی رمز ورود VPN را میدزدید و بعد خطا نشان میداد تا کاربر فکر کند فقط نصب خراب شده است.
نکتهی مهم نمونهی آخر این است که فایلهای مخرب امضای دیجیتال داشتند، با گواهیای که بعداً باطل شد. امضا فقط میگوید چه کسی فایل را امضا کرده، نه اینکه فایل سالم است. چیزی که مهم است این است که امضاکننده همان شرکتی باشد که برنامه ادعایش را دارد.
تشخیص فایل دانلودی آلوده: پنج بررسی که خودتان میتوانید انجام دهید
- برنامه را فقط از سایت رسمی سازنده بگیرید. نشانی را خودتان تایپ کنید و روی تبلیغ، نتیجهی جستوجو یا فایلی که در کانال و گروه فرستادهاند تکیه نکنید.
- پسوند فایلها را نمایان کنید. در File Explorer از منوی View گزینهی Show و بعد File name extensions را بزنید. فایلی به نام
factor.pdf.exeبرنامه است، نه PDF. پایگاه MITRE ATT&CK این ترفند را «پسوند دوگانه» (Double File Extension) مینامد. - مراقب نام وارونه باشید. یک نویسهی پنهان یونیکد میتواند انتهای نام فایل را برعکس نشان دهد، طوری که برنامه با نامی مثل
photo_exe.jpgشبیه عکس دیده شود. MITRE این را Right-to-Left Override مینامد. - امضای دیجیتال را ببینید. روی فایل راستکلیک کنید، Properties و بعد زبانهی Digital Signatures را باز کنید. نصبکنندهی واقعی تلگرام امضای شرکت سازندهی تلگرام را دارد. اگر این زبانه نبود یا نام امضاکننده بیربط بود، اجرا نکنید.
- هشدار ویندوز را نادیده نگیرید. ویندوز روی فایلهایی که از اینترنت میآیند نشانهای میگذارد که به آن «نشان وب» (Mark of the Web) میگویند و به توضیح مایکروسافت همین نشانه باعث هشدار پیش از باز شدن فایل میشود. SmartScreen ویندوز هم پیش از اجرا اعتبار فایل و ناشرش را میسنجد.
یک قاعدهی ساده هم به خاطر بسپارید: ابلاغیهی ثنا و یارانه هرگز فایل اجرایی (مثل exe یا apk) نیستند.
این بررسیها کار میکنند، اما وقتی عجله دارید راحت فراموش میشوند. بازرس دانلود برای همین لحظه ساخته شده است.
بازرس دانلود پدیدبان چه چیزی را بررسی میکند
بازرس دانلود پوشههای Downloads، Desktop و پوشهی دانلود تلگرام را زیر نظر دارد. هر برنامه، نصبکننده، اسکریپت، میانبر یا آرشیوی که آنجا ذخیره شود، همان لحظه بررسی میشود:
- نام فریبنده، مثل پسوند دوگانه یا نام وارونهای که
.exeرا پنهان میکند. - جعل برنامههای شناختهشده: فایلی با نام تلگرام، واتساپ، سایفون، بانکها یا برنامههای پرکاربرد دیگر که امضای ناشر واقعی را ندارد.
- امضای دیجیتال، و اینکه واقعی و دستنخورده باشد.
- محتوای آرشیوهای ZIP و RAR.
- و در آخر موتور Microsoft Defender.
تا وقتی بررسی تمام نشده، برنامهی تازه قفل است و حتی با دوبار کلیک سریع هم اجرا نمیشود. برنامهی امضاشده معمولاً در کسری از ثانیه آزاد میشود.
صادقانه بگوییم: بررسی جعل برند فهرست مشخصی از برنامههای پرکاربرد را پوشش میدهد، نه همهی برنامههای دنیا. جعل برنامههای دیگر فقط وقتی شناخته میشود که نام، امضا، محتوای آرشیو یا اسکن Defender لویش بدهد. پس عادت دانلود از سایت رسمی همچنان لازم است.
راهنمای گامبهگام استفاده از بازرس دانلود
بازرس دانلود پس از نصب پدیدبان خودبهخود روشن است. برای دیدن و بررسی تنظیماتش:
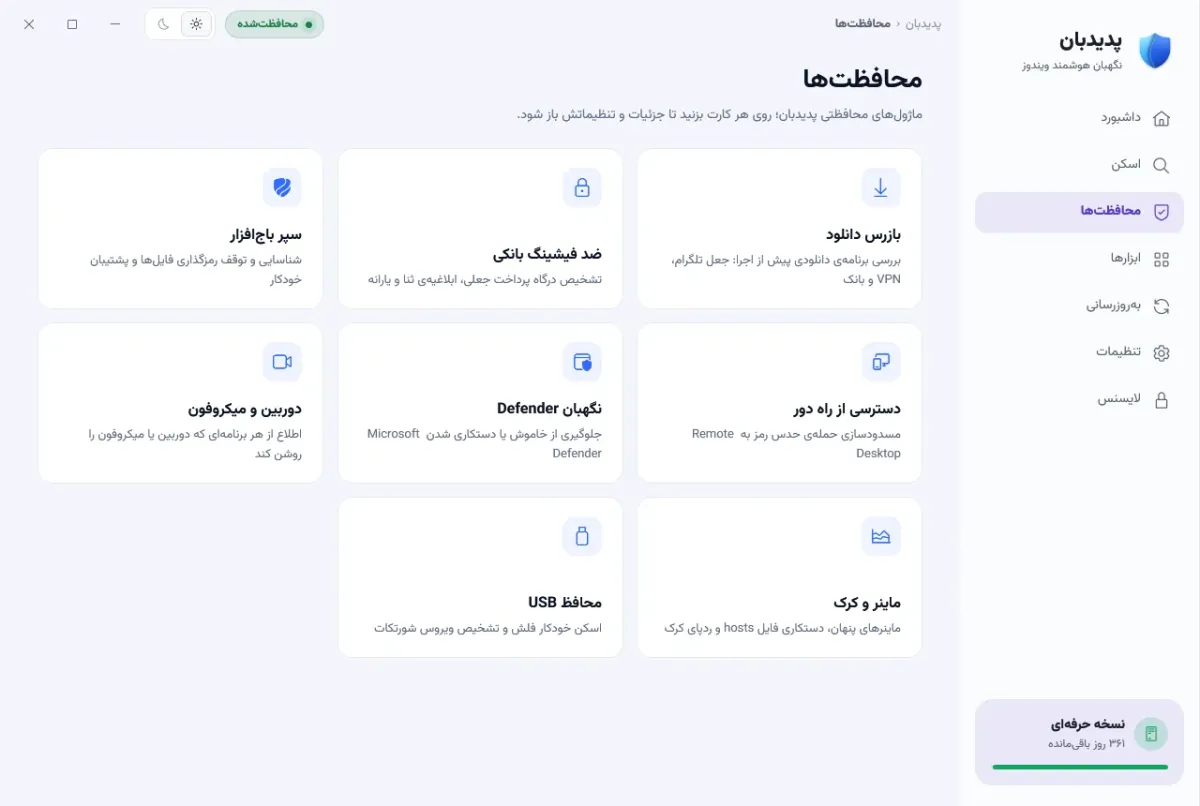
- پدیدبان را باز کنید و از منوی کنار روی محافظتها بزنید، بعد کارت بازرس دانلود را باز کنید.
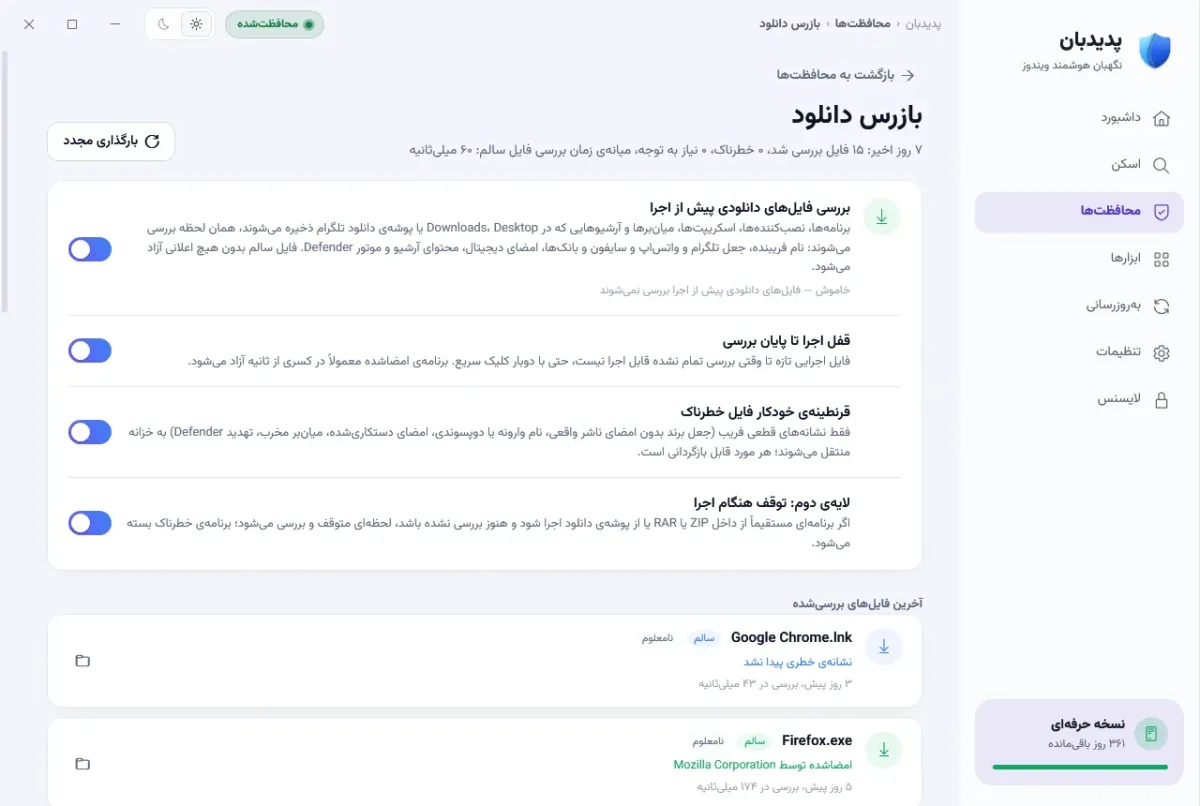
- مطمئن شوید هر چهار کلید روشناند: بررسی فایلهای دانلودی پیش از اجرا، قفل اجرا تا پایان بررسی، قرنطینهی خودکار فایل خطرناک و لایهی دوم: توقف هنگام اجرا.
- مثل همیشه دانلود کنید. فایل سالم بیهیچ پیامی باز میشود.
- اگر فایلی مشکوک باشد، اعلانی میآید که میگوید چه چیزی مشکوک است و دکمههای انتقال به قرنطینه، اجازهی اجرا و جزئیات را دارد. «اجازهی اجرا» را فقط برای فایلی بزنید که از سایت رسمی سازنده گرفتهاید.
- در فهرست آخرین فایلهای بررسیشده حکم هر فایل («سالم» یا خطرناک)، دلیلش و زمان بررسی را میبینید.
- اگر فایلی اشتباهی جدا شد، در قرنطینه (قابل بازگردانی) روی بازگردانی بزنید. هر مورد قرنطینه قابل برگشت است.
لایهی دوم برای یک عادت رایج است: اجرای برنامه مستقیم از داخل فایل ZIP یا RAR. اگر این کار پیش از بررسی فایل انجام شود، پدیدبان برنامه را لحظهای نگه میدارد، بررسی میکند و فقط اگر خطرناک باشد میبندد.
توضیح همهی کلیدها و دکمهها در راهنمای بازرس دانلود آمده است. اگر دنبال فیلترشکن یا تلگرام هستید، مطلب تلگرام و فیلترشکن جعلی را هم بخوانید.
بازرس دانلود رایگان است یا حرفهای؟
رایگان. بازرس دانلود بخشی از نسخهی رایگان پدیدبان است و کنار Microsoft Defender کار میکند؛ Defender همچنان موتور اصلی آنتیویروس شماست. میتوانید پدیدبان را از صفحهی دانلود بگیرید و تفاوت دو نسخه را در رایگان یا حرفهای ببینید.
پرسشهای رایج
دانلودها را کند میکند؟
نه. بازرس به خود دانلود دست نمیزند و فایل را پس از ذخیره شدن بررسی میکند. برنامهی امضاشده معمولاً در کسری از ثانیه آزاد میشود و میانهی زمان بررسی فایلهای خودتان در همان صفحه دیده میشود.
برای هر برنامهی بیامضا هشدار میدهد؟
نه. خیلی از برنامههای کوچک و سالم امضا ندارند و بازرس فقط به این دلیل هشدار نمیدهد. قرنطینهی خودکار فقط برای نشانههای قطعی فریب است، مثل نام یک برند بدون امضای ناشر واقعی یا پسوند دوگانهی پنهان.
اگر فایل مطمئنی قرنطینه شد چه کنم؟
در صفحهی بازرس دانلود به بخش قرنطینه (قابل بازگردانی) بروید و بازگردانی را بزنید. برای این کار کلید اصلی بازرس باید روشن باشد.
فایل امضاشده همیشه سالم است؟
نه همیشه. در گزارش مایکروسافت دربارهی Storm-2561 نصبکنندههای جعلی VPN امضا داشتند. ببینید امضاکننده همان شرکت واقعی پشت برنامه باشد.
منابع
- کسپرسکی (Securelist): Ferocious Kitten: 6 years of covert surveillance in Iran (۲۶ خرداد ۱۴۰۰ / ۱۶ ژوئن ۲۰۲۱)
- ESET WeLiveSecurity: Not-so-private messaging: Trojanized WhatsApp and Telegram apps go after cryptocurrency wallets (۲۵ اسفند ۱۴۰۱ / ۱۶ مارس ۲۰۲۳)
- وبلاگ امنیتی مایکروسافت: Storm-2561 uses SEO poisoning to distribute fake VPN clients for credential theft (۲۱ اسفند ۱۴۰۴ / ۱۲ مارس ۲۰۲۶)
- MITRE ATT&CK: Masquerading: Double File Extension (T1036.007) (آخرین ویرایش ۲۲ اردیبهشت ۱۴۰۵)
- MITRE ATT&CK: Masquerading: Right-to-Left Override (T1036.002) (آخرین ویرایش ۲۲ اردیبهشت ۱۴۰۵)
- Microsoft Learn: SmartScreen reputation for Windows app developers (۱۴ اردیبهشت ۱۴۰۵)
- پشتیبانی مایکروسافت: Information about the Attachment Manager in Microsoft Windows (بدون تاریخ)