تشخیص درگاه پرداخت جعلی: لینک را پیش از باز کردن با ضد فیشینگ بانکی پدیدبان بررسی کنید
تشخیص درگاه پرداخت جعلی از روی نشانی: ترفندهای رایج لینکهای فیشینگ را بشناسید و هر لینک را پیش از باز کردن با ضد فیشینگ بانکی رایگان پدیدبان بررسی کنید.
در این مطلب
برای تشخیص درگاه پرداخت جعلی به ظاهر صفحه نگاه نکنید، نشانی آن را بخوانید: صفحهی پرداخت واقعی بانکهای ایران با https شروع میشود و دامنهاش به shaparak.ir ختم میشود. «ضد فیشینگ بانکی» رایگان پدیدبان همین خواندن را برای شما انجام میدهد. لینک را میچسبانید و پیش از باز کردن میبینید کجایش ایراد دارد.
چرا درگاه جعلی فریب میدهد
درگاه جعلی معمولاً از مرورگر شروع نمیشود، از یک پیام شروع میشود: پیامک «ابلاغیه»، «یارانه»، «سهام عدالت»، بستهی پستی یا تخفیف یک فروشگاه، با لینکی که باید «همین حالا» باز شود. فیشینگ (Phishing) یعنی همین: صفحهای شبیه صفحهی اصلی که اطلاعات کارت یا رمز شما را میگیرد.
این پیامها برای عجله دادن ساخته میشوند. مرکز ملی امنیت سایبری بریتانیا (NCSC) پنج اهرم رایجشان را فهرست کرده است: ادعای مرجعیت (بانک یا نهاد دولتی)، فوریت، تحریک احساس، کمیابی و سوار شدن بر رویدادهای روز. غلط املایی هم دیگر نشانهی مطمئنی نیست: CISA یادآوری میکند که پیامهای ساختهشده با هوش مصنوعی میتوانند بیغلط باشند.
کلاهبردار لوگو و رنگ و چیدمان را در چند دقیقه کپی میکند، اما یک چیز را نمیتواند جعل کند: دامنهی واقعی. برای همین نشانی مهمترین سرنخ شماست.
تشخیص درگاه پرداخت جعلی از روی نشانی
قاعدهی اصلی ساده است. درگاههای پرداخت اینترنتی بانکهای ایران زیر دامنهی شاپرک کار میکنند، مثل sep.shaparak.ir یا bpm.shaparak.ir. بانک مرکزی هم توصیه کرده است اطلاعات کارت را فقط در درگاه اینترنتی بانکها وارد کنید و به https در ابتدای نشانی دقت کنید.
ترفندهای رایج اینها هستند. نشانیهای زیر ساختگیاند و طوری نوشته شدهاند که قابل کلیک نباشند.
- نام واقعی در ابتدای نشانی. در
shaparak.ir.pardakht-amn[.]comصاحب صفحهpardakht-amn[.]comاست، نه شاپرک. دامنه را از آخر بخوانید. - یک حرف کم یا زیاد.
shaparrak[.]irیاshaparak-ir[.]comسایت دیگری است. - حروف همشکل. بعضی حروف خطهای دیگر درست شبیه حروف لاتیناند. مستندات پروژهی Chromium نمونهی «а» سیریلیک بهجای «a» لاتین را آورده است. مرورگرها سعی میکنند چنین نامی را به شکل خام با
xn--نشان بدهند، ولی نه همیشه. - ترفند «@». در
shaparak.ir@203.0.113[.]7/payهر چه پیش از @ آمده تزئین است و مقصد واقعی بعد از آن است. - عدد بهجای نام. هیچ بانکی صفحهی پرداختش را روی نشانی IP خالی باز نمیکند.
- لینک دانلود برنامه. ابلاغیهی قضایی و یارانه هیچوقت فایل نصب (APK) نمیفرستند.
دو نکتهی دیگر:
- قفل کنار نشانی حکم نهایی نیست. راهنمای Google Chrome توضیح میدهد که نماد اتصال امن یعنی ارتباط شما با سایت خصوصی است، و باز هم توصیه میکند نام سایت را در نوار نشانی بررسی کنید. سایت جعلی هم میتواند قفل داشته باشد.
- رمز پویا را فقط خودتان و فقط در صفحهی شاپرک وارد کنید. آن را به هیچکس نگویید، حتی اگر خودش را «پشتیبانی بانک» معرفی کند.
اگر میخواهید روشهای دستی بیشتری ببینید، راهنمای بررسی لینک مشکوک را بخوانید.
ضد فیشینگ بانکی پدیدبان چه چیزی را بررسی میکند
لینک را که میچسبانید، پدیدبان نشانی را مثل یک آدم دقیق میخواند:
- درگاه رسمی شاپرک را با نشان سبز تأیید میکند و اگر همان نشانی بدون
httpsباشد هشدار میدهد. - جعل نام بانکها و سامانهها را میشناسد: نام بانک، شاپرک، سامانههای دولتی و قضایی، واسطهای پرداخت و سرویسهای پرکاربرد در دامنهای که مال آنها نیست، حتی با یک حرف تفاوت یا با نویسهی فارسی.
- دامنهی رسمی در نقش پیشوند، ترفند «@»، حروف همشکل، نشانی IP و زنجیرهی بلند زیردامنهها.
- لینک دانلود APK یا فایل اجرایی ویندوز.
- صفحهی مدعی پرداخت روی میزبانی رایگان یا با
httpساده. - فهرست امضاشدهی سایتهای فیشینگ گزارششدهی پدیدبان.
- لینک کوتاهشده، با دکمهی «نمایش مقصد (بدون باز کردن)» که فقط از خود سرویس کوتاهکننده میپرسد لینک به کجا میرود. صفحهی مقصد باز نمیشود.
نتیجه یکی از اینهاست: «لینک فیشینگ»، «لینک مشکوک»، «نشانهی فیشینگ بانکی پیدا نشد» یا سایت رسمی، همراه با دلیلها به زبان ساده. بررسی روی خود رایانه انجام میشود و لینک به جایی فرستاده نمیشود.
یک نکتهی صادقانه: «نشانهای پیدا نشد» یعنی این نشانی هیچکدام از ترفندهای شناختهشده را ندارد، نه اینکه سایت حتماً امن است. هیچ ابزاری همهی جعلها را نمیگیرد. اگر صفحهای بیرون از شاپرک اطلاعات کارت خواست، آن را ببندید.
آموزش گامبهگام بررسی لینک
ضد فیشینگ بانکی پس از نصب پدیدبان بهطور پیشفرض روشن است.
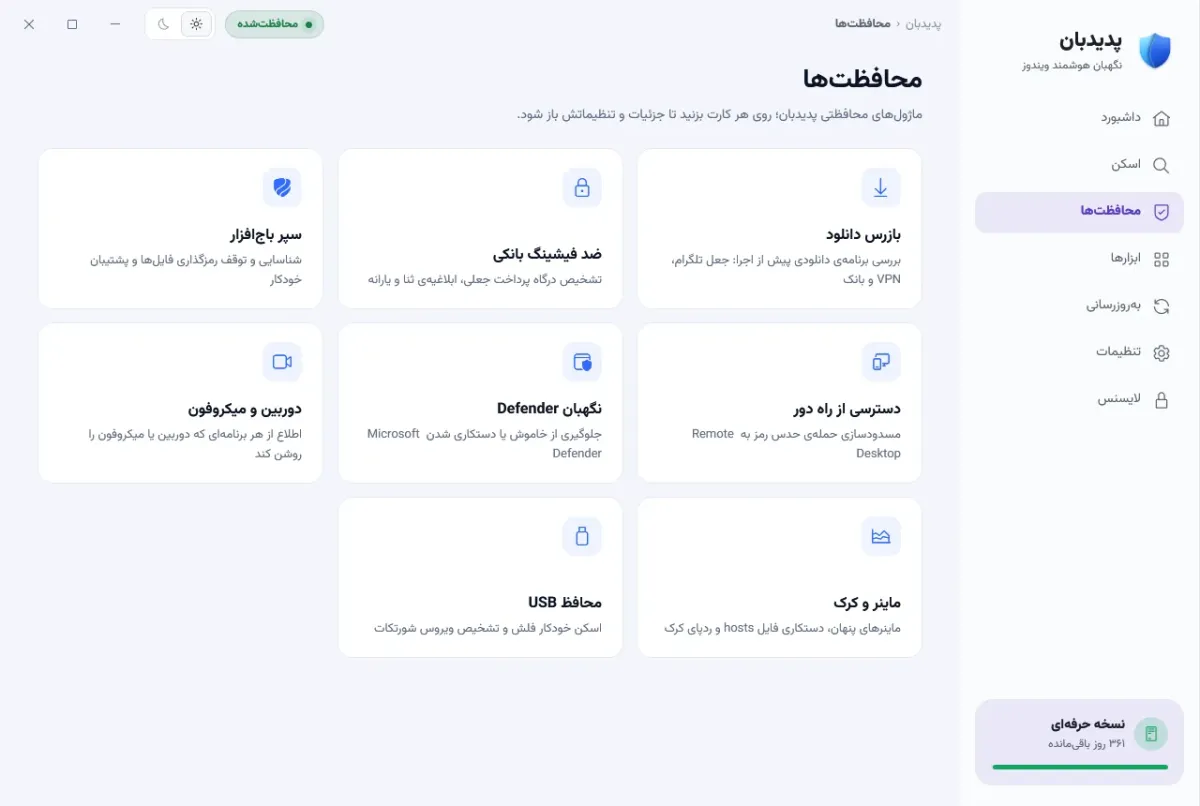
۱. پدیدبان را باز کنید، از منوی کنار «محافظتها» را بزنید و کارت «ضد فیشینگ بانکی» را باز کنید.
۲. لینک را در پیامک، تلگرام یا ایمیل کپی کنید، اما بازش نکنید.
۳. آن را در کادر «لینک را اینجا بچسبانید» بچسبانید یا «از کلیپبورد» را بزنید. بعد «بررسی لینک» را بزنید.
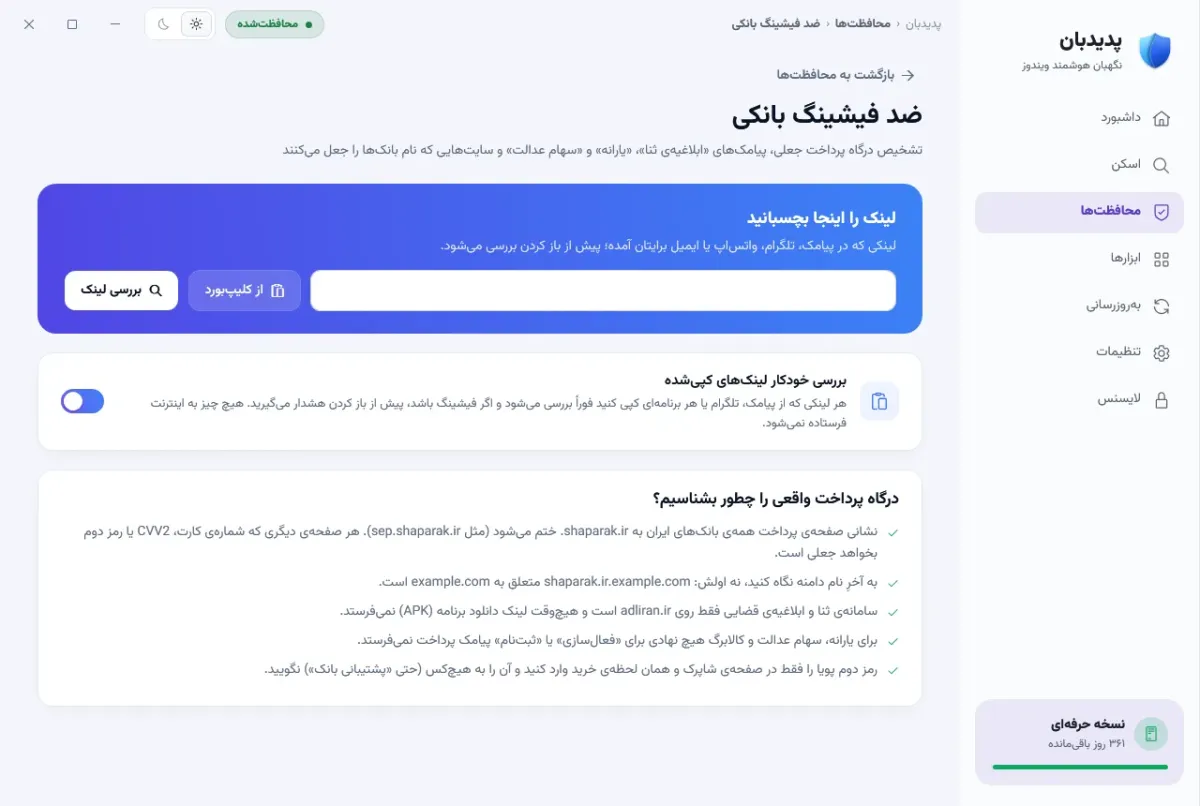
۴. حکم و دلیلهایش را بخوانید. برای لینک خطرناک میتوانید «مسدود کردن این دامنه در رایانه» را بزنید. پس از تأیید شما، آن دامنه دیگر در هیچ مرورگری روی این رایانه باز نمیشود. هر وقت خواستید، از «دامنههای مسدودشده» با «برداشتن مسدودیت» آزادش کنید.
۵. کلید «بررسی خودکار لینکهای کپیشده» را روشن نگه دارید. هر لینکی که از هر برنامهای کپی کنید همان لحظه بررسی میشود و اگر خطرناک باشد، پیش از چسباندن در مرورگر هشدار «لینک فیشینگ کپی کردید!» را میبینید.
افزونهی مرورگر پدیدبان
این صفحه لینکهایی را میبیند که کپی میکنید یا میچسبانید. وقتی مستقیم روی لینکی کلیک میکنید، صفحه داخل مرورگر باز میشود و برنامه آن را نمیبیند. برای همین در همین صفحه کارت «افزونهی مرورگر پدیدبان» هست: مرورگرهای رایانه را فهرست میکند، نشان میدهد افزونه روی کدام نصب نیست و با دکمهی نصب، صفحهی فروشگاه رسمی همان مرورگر را باز میکند. هیچ چیزی بدون خود شما نصب نمیشود.
افزونه رایگان است و این کارها را داخل مرورگر انجام میدهد:
- سایتهایی را که از روی نشانی، بانکها، درگاهها، سامانههای دولتی و برنامههای پرکاربرد ایرانی را جعل میکنند، پیش از باز شدن میبندد.
- اگر صفحهای بیرون از
shaparak.irشمارهی کارت، CVV2 یا رمز دوم بخواهد هشدار میدهد، و درگاه واقعی شاپرک را با نشان سبز تأیید میکند. - تبلیغها و پنجرههای بازشوی مزاحم را هم میبندد.
بررسیها داخل خود مرورگر انجام میشود و نشانی سایتهایی که میبینید از رایانه بیرون نمیرود. محافظت داخلی مرورگر را هم روشن نگه دارید؛ افزونه کنار آن کار میکند، نه بهجای آن.
توضیح همهی دکمهها در مقالهی راهنمای ضد فیشینگ بانکی هست.
رایگان است یا حرفهای؟
رایگان. ضد فیشینگ بانکی، بررسی خودکار لینکهای کپیشده، مسدودسازی دامنه و افزونهی مرورگر همه در نسخهی رایگان پدیدبان هستند. پدیدبان کنار Microsoft Defender کار میکند و Defender موتور اصلی آنتیویروس شما میماند. میتوانید پدیدبان را دریافت کنید و فهرست کامل دو نسخه را در مقایسهی رایگان و حرفهای ببینید.
اگر اطلاعات کارت را وارد کردهاید
برای آدمهای دقیق هم پیش میآید. به این ترتیب عمل کنید:
۱. همان لحظه رمز دوم و رمز اینترنتی کارت را از همراهبانک، اینترنتبانک یا خودپرداز عوض کنید، یا کارت را موقتاً مسدود کنید.
۲. با شمارهی پشت کارت به بانک زنگ بزنید و موضوع را بگویید. راهنمای مایکروسافت هم همین دو کار را میگوید: تغییر فوری رمزها و خبر دادن به بانک.
۳. اگر صفحه برنامهای برای نصب داد، بازش نکنید. اگر روی گوشی نصب کردهاید، حذفش کنید و گوشی را بررسی کنید. نمونهی رایج این ترفند را در مطلب پیامک جعلی ثنا توضیح دادهایم.
پرسشهای رایج
آیا قفل کنار نشانی یعنی درگاه واقعی است؟
نه. قفل فقط میگوید ارتباط شما با آن سایت رمزنگاری شده است و دربارهی صاحب سایت چیزی نمیگوید. نام دامنه را بخوانید: باید به shaparak.ir ختم شود.
پدیدبان لینکهای من را به سرور میفرستد؟
نه. بررسی لینک روی رایانهی خودتان انجام میشود. تنها درخواست شبکه همان است که با «نمایش مقصد» خودتان میخواهید، و آن هم به سرویس کوتاهکننده میرود، نه به سایت مقصد.
اگر پدیدبان نوشت «نشانهی فیشینگ بانکی پیدا نشد»، سایت امن است؟
نه لزوماً. یعنی نشانی هیچکدام از ترفندهای شناختهشده را ندارد. قاعده همان است: اطلاعات کارت فقط در صفحهای که نشانیاش به shaparak.ir ختم میشود.
منابع
- بانک مرکزی جمهوری اسلامی ایران: توصیههای بانک مرکزی در مورد بانکداری حضوری و غیرحضوری (۱۱ تیر ۱۳۹۲)
- شرکت شاپرک: وبسایت رسمی شبکهی الکترونیکی پرداخت کارت (بدون تاریخ)
- مرکز ملی امنیت سایبری بریتانیا (NCSC): How to spot a scam email, text message or call (انتشار ۲۶ نوامبر ۲۰۲۱، بازبینی ۵ سپتامبر ۲۰۲۲)
- CISA: Recognize and Report Phishing (بدون تاریخ)
- Microsoft Learn: How to protect against phishing attacks (۲ ژوئیهی ۲۰۲۶)
- راهنمای Google Chrome: بررسی امنیت اتصال سایت (بدون تاریخ)
- مستندات Chromium: Internationalized Domain Names (IDN) in Google Chrome (بدون تاریخ)